

Každý človek má používať vlastný účet. Rola určuje, ktoré obrazovky a operácie môže vykonať. Platformové vlastníctvo e-shopu a rola v konkrétnej administrácii sú rozdielne úrovne prístupu.
1. Navrhnite roly
- Spíšte zodpovednosti tímu, napríklad katalóg, sklad, objednávky, obsah alebo technická správa.
- V Systém > Roly otvorte existujúce roly a ich oprávnenia.
- Pridajte iba oprávnenia potrebné na každodennú prácu.
- Refundácie, nastavenia, používateľov, integrácie a audit ponechajte obmedzenému okruhu ľudí.
- Rolu otestujte na samostatnom účte, nie na účte majiteľa.
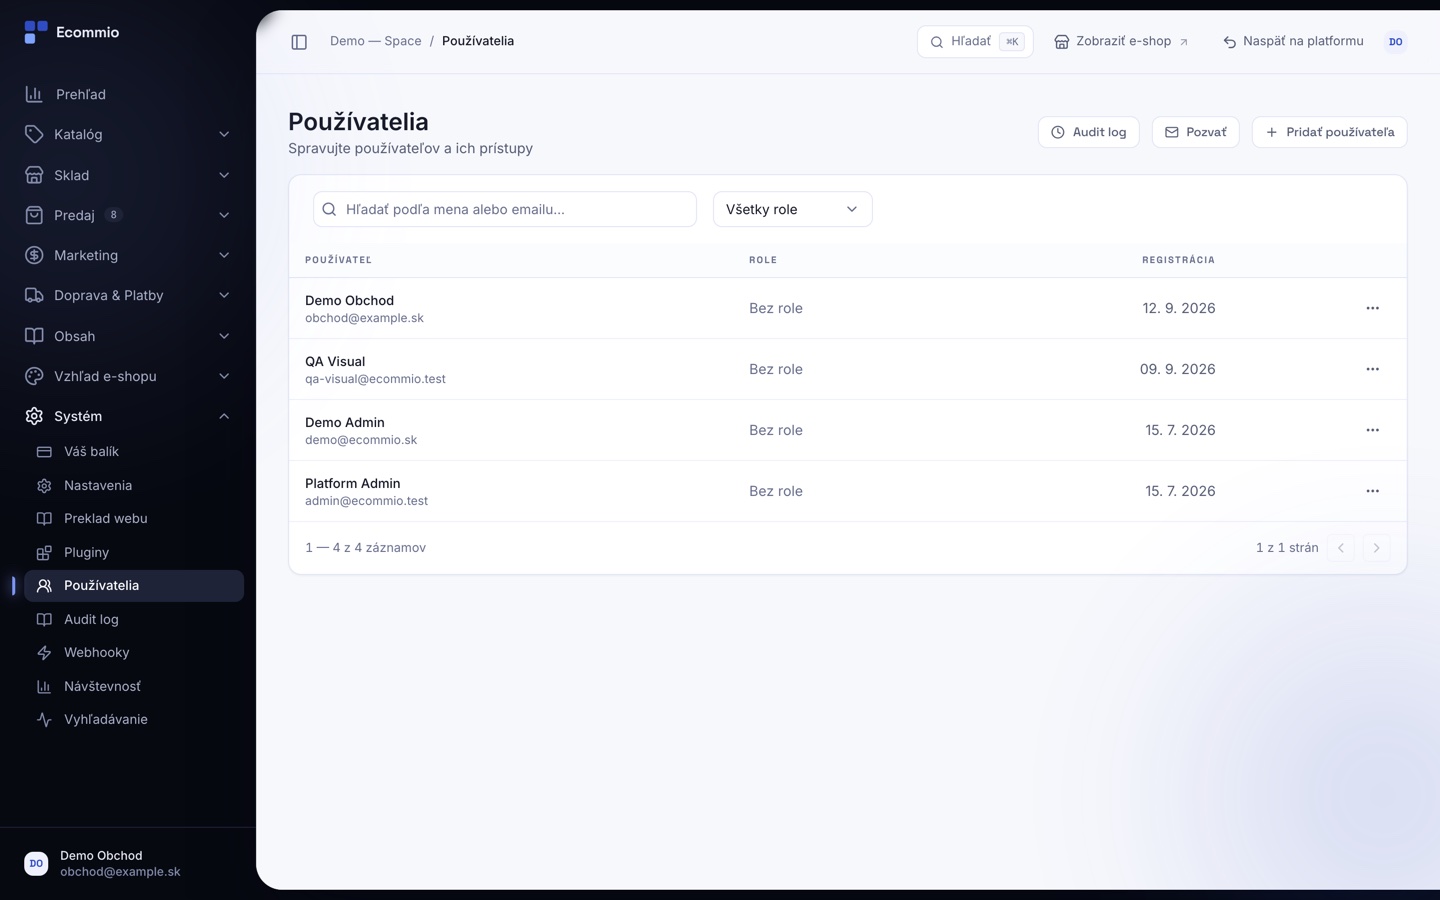
2. Pridajte používateľa alebo odošlite pozvánku
- Otvorte Systém > Používatelia na
/admin/users. - Zvoľte vytvorenie používateľa alebo pozvanie člena podľa dostupnej obrazovky.
- Zadajte osobný pracovný e-mail a vhodnú rolu.
- Po prijatí pozvánky overte, že používateľ vidí potrebné moduly a nevidí citlivé akcie.
- Ak pozvánka neprišla, skontrolujte adresu, SMTP a stav pozvánky pred opakovaným odoslaním.
3. Zmena roly a odobratie prístupu
Pri zmene pracovnej náplne upravte rolu a nechajte používateľa znovu načítať administráciu. Pred odstránením roly presuňte jej používateľov na inú rolu. Pri odchode kolegu odoberte prístup bezodkladne a skontrolujte audit posledných operácií.
4. Platformový tím a vlastníctvo
Majiteľ spravuje spolupracovníkov konkrétneho e-shopu aj z platformovej časti Moje e-shopy > Tím. Iba vlastník má pristupovať k predplatnému, zrušeniu e-shopu a ďalším vlastníckym operáciám. Administrátorská rola v obchode automaticky neznamená vlastníctvo fakturácie.
5. Organizácie a pobočky
Pri zapnutej B2B funkcii používajte Organizácie pre firemné jednotky a Pobočky pre prevádzky, adresy a kontakty. Najprv vytvorte organizáciu, potom jej pobočky. Pred odstránením skontrolujte zákazníkov, objednávky, ceny a ďalšie väzby.
6. Pravidelná bezpečnostná kontrola
Aspoň raz za štvrťrok skontrolujte zoznam používateľov, nevyužité pozvánky, roly externých dodávateľov a privilegované oprávnenia. Pri podozrení na kompromitáciu zmeňte heslo, odoberte prístup, obnovte relevantné tokeny a skontrolujte audit log.
Čo sledovať v audite
Audit používajte pri zmene oprávnení, AI operácii a nečakanej úprave dát. Hľadajte používateľa, čas, cieľ, typ akcie a výsledok. Záznam pomáha vysvetliť zmenu, ale nenahrádza zálohu ani obmedzenie oprávnení.